Siemens Cybersecurity : Cyberangriffe auf Rüstungsfabriken: Wie Hacker unbemerkt die Produktion sabotieren können
Die Vorlesefunktion für diesen Artikel steht nur PRIME-Abonnenten zur Verfügung. Zu den PRIME-Angeboten
Die Digitalisierung der Rüstungsproduktion schafft neue Effizienzpotenziale, vergrößert aber zugleich die möglichen Angriffsflächen.
- © TIYAS - stock.adobe.comAktive Mitgliedschaft erforderlich
Das PRIME Digital-Jahresabo gewährt Ihnen exklusive Vorteile. Jetzt PRIME-Mitglied werden!
Sie haben bereits eine PRIME Mitgliedschaft?
Bitte melden Sie sich hier an.
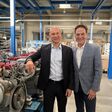
Ein einziger manipulierter Produktionsparameter kann ausreichen, um die Qualität eines sicherheitskritischen Bauteils zu beeinträchtigen. Cyberangriffe auf Rüstungsunternehmen müssen deshalb keineswegs auf spektakuläre Datendiebstähle oder die vollständige Stilllegung einer Fabrik abzielen. Auch unbemerkte Eingriffe in Fertigungsprozesse können gravierende Konsequenzen haben. Für Wolfgang Jelinek, Vertical Market Expert Aerospace & Defense bei Siemens, ist Cybersecurity deshalb integraler Bestandteil moderner Automatisierungstechnik. Mit der zunehmenden Vernetzung von Produktionsanlagen wächst die Notwendigkeit, Maschinen, Steuerungen und industrielle Kommunikationsnetze systematisch abzusichern.
Was die Rüstungsindustrie von der Automobilindustrie lernen kann
Dabei geht es nicht ausschließlich um digitale Bedrohungen. „Ein Cyber-Security-Konzept kann am Ende auch nur in Kombination mit physikalischer Sicherheit funktionieren“, sagt Jelinek. Eine Produktionsanlage könne schließlich ebenso zum Stillstand kommen, wenn ihre Strom- oder Wasserversorgung unterbrochen werde. Wer industrielle Resilienz gewährleisten wolle, müsse deshalb die gesamte Infrastruktur betrachten.
"Ein wichtiger Baustein ist Mikrosegmentierung. Da wir das so granular machen, entsteht viel weniger Angriffsfläche."
Wolfgang Jelinek, Vertical Market Expert Aerospace & Defense, Siemens
Cyberangriffe auf Rüstungsunternehmen: Wo die größten Sicherheitslücken lauern
Eine besondere Herausforderung liegt in den gewachsenen Produktionsstrukturen der Rüstungsindustrie. Viele Anlagen sind seit Jahrzehnten in Betrieb. Ihre Kommunikationsnetze wurden zu einer Zeit konzipiert, als heutige Anforderungen an Vernetzung, Fernwartung und Cybersicherheit noch keine vergleichbare Bedeutung hatten. Jelinek sieht deshalb nicht zwangsläufig die einzelne Maschine als größte Schwachstelle. Auch unzureichend geschultes Personal, historisch gewachsene Zugangsberechtigungen oder schlecht abgesicherte Kommunikationsverbindungen können Einfallstore darstellen. Als technischen Ausgangspunkt für industrielle Sicherheitskonzepte nennt er die internationale Normenreihe IEC 62443.
Sie bildet eine Grundlage für die Absicherung industrieller Automatisierungs- und Steuerungssysteme. Darüber hinausgehende Anforderungen einzelner Verteidigungsunternehmen müssten projektspezifisch berücksichtigt werden.
Besonders relevant ist die Trennung unterschiedlicher Sicherheitsbereiche. Während Daten aus der Produktion für Analyse- und KI-Anwendungen genutzt werden sollen, müssen vertrauliche Informationen geschützt bleiben. Damit entsteht ein Spannungsfeld: Je stärker eine Fabrik vernetzt wird, desto wichtiger werden kontrollierte Datenflüsse und eindeutig definierte Zugriffsrechte.
Zero Trust: Wie Siemens die Rüstungsproduktion vor Hackern schützen will
Einen wesentlichen Ansatz zur Absicherung industrieller Netzwerke sieht Siemens im Zero-Trust-Prinzip. Dabei wird keinem Benutzer und keinem Gerät allein aufgrund seiner Position innerhalb des Unternehmensnetzes dauerhaft vertraut. Zugriffe müssen gezielt autorisiert und auf die tatsächlich benötigten Ressourcen beschränkt werden. Ein wichtiger Baustein dafür ist die Mikrosegmentierung. Anlagen und Kommunikationsbereiche werden in kleinere Sicherheitszonen unterteilt. Kompromittierte Systeme sollen dadurch möglichst nicht zum Ausgangspunkt eines Angriffs auf die gesamte Fertigung werden. „Dadurch, dass wir das so granular machen, entsteht viel weniger Angriffsfläche“, erklärt Jelinek.
Risiken entstehen auch durch manipulierte Software-Updates, kompromittierte Rechner zur Anlagenprogrammierung oder missbrauchte Fernwartungszugänge.
Statt einem Angreifer weitreichende Bewegungsfreiheit im Produktionsnetz zu ermöglichen, sollen segmentierte Architekturen den Zugriff auf andere Anlagenteile begrenzen. Auch Berechtigungen lassen sich wesentlich feiner steuern. Externe Techniker können beispielsweise ausschließlich für bestimmte Maschinen, Hallen oder Zeiträume freigeschaltet werden. Nach Abschluss eines Wartungseinsatzes wird die Berechtigung wieder entzogen. Diese Verfahren sollen nicht nur Sicherheitsrisiken reduzieren, sondern auch den administrativen Aufwand begrenzen.
Einfallstor Fernwartung: Warum externe Zugriffe für Rüstungsbetriebe zum Risiko werden
Auf externe Zugriffe vollständig zu verzichten, hält Jelinek für unrealistisch. Die Erfahrungen während der Pandemie hätten gezeigt, dass industrielle Unternehmen auch bei eingeschränkter Reisetätigkeit auf Fernwartung angewiesen seien. „Es lässt sich im 21. Jahrhundert nicht vermeiden um Services und Fehlerbehebung effizent und nachhaltig durchzuführen.“, sagt er über solche Verbindungen. Entscheidend sei, dass Zugänge nur dann aktiviert werden, wenn sie tatsächlich benötigt werden. Traditionelle Fernwartungslösungen ermöglichten teilweise dauerhafte Zugriffsmöglichkeiten über Router oder Firewalls.
Auch gültige Zugänge können zum Risiko werden, wenn die Konten oder Systeme eines Dienstleisters kompromittiert wurden. Moderne Zero-Trust-Architekturen erlauben dagegen zeitlich begrenzte Freigaben und eine zentrale Überwachung laufender Wartungsarbeiten.
Ein verantwortlicher Mitarbeiter kann damit kontrollieren, welche Tätigkeiten ein externer Techniker ausführt, und den Zugriff bei Bedarf unmittelbar beenden. Ein physischer Eingriff an einem Schlüsselschalter ist dafür nicht mehr in jedem Fall notwendig. Die Kompetenz von Siemens sieht das Unternehmen dabei an der Schnittstelle zwischen klassischer Informationstechnik und Operational Technology, kurz OT.
Sabotage in der Rüstungsindustrie: Wenn Hacker unbemerkt Bauteile manipulieren
Wie kritisch diese Schnittstelle ist, zeigt ein weiteres Angriffsszenario: Werden Fertigungsprogramme, Maschinenparameter oder Prüfdaten unbemerkt verändert, können fehlerhafte Bauteile entstehen oder unentdeckt bleiben, ohne dass die Produktion stillsteht Cybersecurity muss deshalb neben Vertraulichkeit und Verfügbarkeit auch die Integrität von Produktionsdaten und Steuerungsprozessen schützen. Matthias Merten, Strategic Account Director Aerospace & Defense bei Siemens, verweist in diesem Zusammenhang auf die notwendige Verbindung von IT und OT. Zwischen PLM-Systemen, Fertigung und Qualitätskontrolle werden immer mehr Daten ausgetauscht. Auch diese Daten müssen vor unbemerkten Veränderungen geschützt werden.
Für kleinere und mittelständische Rüstungszulieferer stellt das zusätzliche organisatorische Anforderungen. Häufig fehlen eigene Fachkräfte, um komplexe Sicherheitsarchitekturen dauerhaft zu betreiben. Siemens bietet deshalb Leistungen von der Sicherheitsbewertung über die Implementierung bis zur Modernisierung bestehender Anlagen und zur Betreuung der Infrastruktur an.