Cybersicherheit NIS-2 : NIS-2: Die Schonfrist ist vorbei

Ab Oktober gilt NIS-2 für rund 4.000 Unternehmen aus 18 Sektoren und etabliert damit einen neuen Mindeststandard für den Umgang mit Cyberrisiken.
- © sornram - stock.adobe.comNIS-2 kommt dabei nicht überraschend. Die europäische Richtlinie und ihre nationale Umsetzung beschäftigen Unternehmen bereits seit mehreren Jahren. Dennoch zeigt sich kurz vor Inkrafttreten, dass viele Organisationen zentrale Fragen noch nicht abschließend geklärt haben. Die Herausforderung liegt dabei nicht allein in technischen Schutzmaßnahmen. Gefordert werden klare Verantwortlichkeiten, wirksames Risikomanagement, dokumentierte Prozesse und eine stärkere Einbindung der Unternehmensleitung. Cybersecurity entwickelt sich damit zunehmend von einer IT-Aufgabe zu einem zentralen Bestandteil moderner Unternehmensführung.
Obwohl das Inkrafttreten unmittelbar bevorsteht, herrscht in vielen Unternehmen weiterhin Unsicherheit. Noch im Frühjahr konnten 44 Prozent der im Rahmen der EY Cybersecurity Studie befragten Unternehmen nicht einschätzen, ob sie überhaupt von NIS-2 betroffen sind. Weitere Unternehmen befanden sich erst in der Prüfung ihrer Betroffenheit.
Abonnieren Sie unser Daily Briefing – kompakt, relevant und pünktlich um 7 Uhr in Ihrem Posteingang. Jetzt anmelden und nichts mehr verpassen!
Gerade dieser erste Schritt ist jedoch entscheidend. Erst wenn Klarheit über die eigene Betroffenheit besteht, lassen sich Verantwortlichkeiten festlegen, Risiken bewerten und notwendige Maßnahmen priorisieren. Die Erfahrung aus der Beratungspraxis zeigt, dass viele Unternehmen hier wertvolle Zeit verloren haben.
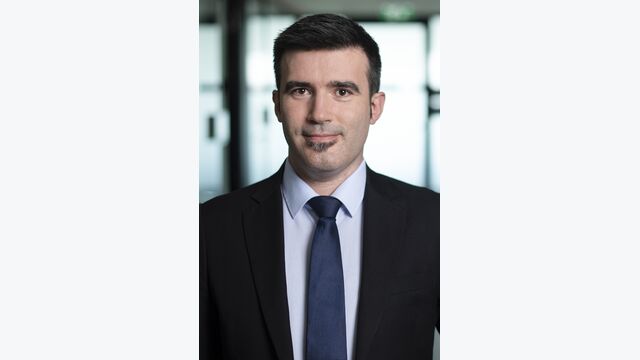
„Die Feststellung der eigenen Betroffenheit ist der unverzichtbare erste Schritt. Viele Unternehmen hätten diesen Schritt längst abschließen müssen.“
Gottfried Tonweber, Leiter Bereich Cybersecurity und Data Privacy am Standort Wien, EY
NIS-2: Was bisher Best Practice war, wird nun Mindeststandard
Für viele Unternehmen bedeutet das einen Perspektivwechsel. Cybersecurity wird nicht mehr ausschließlich als technische Schutzfunktion betrachtet, sondern zunehmend als Teil der operativen Unternehmenssteuerung. Die Anforderungen reichen von Risikoanalysen und Meldeprozessen bis hin zu Fragen der Governance und der Verantwortung des Managements. Damit rückt die Fähigkeit, Cyberrisiken systematisch zu identifizieren und zu steuern, stärker in den Mittelpunkt strategischer Entscheidungen.
Gerade in einer zunehmend digitalisierten Wirtschaft werden Sicherheitsvorfälle längst nicht mehr nur zu einem IT-Problem. Sie können Lieferketten unterbrechen, Geschäftsprozesse beeinträchtigen und erhebliche wirtschaftliche Schäden verursachen. Viele dieser Maßnahmen gelten in der Praxis bereits seit Jahren als sinnvoll. Mit NIS-2 werden sie jedoch für zahlreiche Unternehmen verbindlich. Bedeutet: Was bisher häufig als Best Practice betrachtet wurde, entwickelt sich damit zunehmend zum Mindeststandard für resiliente Organisationen.
"Unternehmen, die die neuen Anforderungen strukturiert umsetzen, schaffen nicht nur die Voraussetzungen für Compliance. Sie erhöhen ihre Transparenz über Risiken."
Roman A. Tobler, Senior Manager Bereich Consulting am Standort Wien, EY
NIS-2: Der Umsetzungsbedarf bleibt hoch
Der aktuelle Vorbereitungsstand zeigt, dass zahlreiche Unternehmen noch vor umfangreichen Aufgaben stehen. Bei rund sieben von zehn Unternehmen war im Frühjahr in keinem der zentralen NIS-2-Maßnahmenbereiche die Umsetzung weitgehend abgeschlossen. Selbst bei Themen wie Risikoanalyse und Sicherheitskonzept hatte nur eine Minderheit wesentliche Schritte bereits umgesetzt.
Am weitesten fortgeschritten waren Unternehmen noch bei Risikoanalysen und Sicherheitskonzepten. Selbst hier hatte jedoch lediglich rund ein Viertel der Befragten die Umsetzung weitgehend abgeschlossen. Noch geringer war der Fortschritt in Bereichen wie Krisenmanagement, Incident Handling oder der Absicherung von Lieferketten und Drittparteien.
Besonders groß ist der Nachholbedarf auch in Bereichen wie Lieferkettenmanagement oder dem Umgang mit Drittparteien. Gerade dort entstehen jedoch neue Risiken, da Unternehmen heute in eng vernetzte digitale Wertschöpfungsstrukturen eingebunden sind. Cyberresilienz endet daher längst nicht mehr an den eigenen Unternehmensgrenzen.
NIS-2 wird vielfach als regulatorische Verpflichtung betrachtet. Tatsächlich geht es jedoch um eine grundlegendere Frage: Wie widerstandsfähig ist ein Unternehmen gegenüber Cyberangriffen, IT-Ausfällen und digitalen Störungen?
Unternehmen, die die neuen Anforderungen strukturiert umsetzen, schaffen nicht nur die Voraussetzungen für Compliance. Sie erhöhen ihre Transparenz über Risiken, stärken ihre Handlungsfähigkeit im Krisenfall und schaffen die Basis für stabile Geschäftsprozesse. Cybersecurity wird damit zunehmend zu einem Faktor für Resilienz, Vertrauen und langfristige Wettbewerbsfähigkeit.
Autoren:
Gottfried Tonweber ist seit 2005 bei EY und leitet den Bereich Cybersecurity und Data Privacy am Standort Wien. Er hat Wirtschaftsingenieurwesen für Maschinenbau an der Technischen Universität Wien studiert und beschäftigt sich seit Beginn seiner Karriere mit den Themen Cybersecurity und Datenschutz.
Roman A. Tobler ist Senior Manager im Bereich Consulting mit dem Fokus auf Informationssicherheit und Datenschutz am EY-Standort Wien.